Licencias y ley / Desarrollo y agentes
La AEPD recomienda limitar los permisos de agentes de IA
Un agente conectado al correo, al CRM o a los pagos puede actuar utilizando información de clientes y empleados. Antes de darle acceso conviene decidir qué puede consultar, qué puede modificar y cómo detenerlo si ejecuta una acción incorrecta.
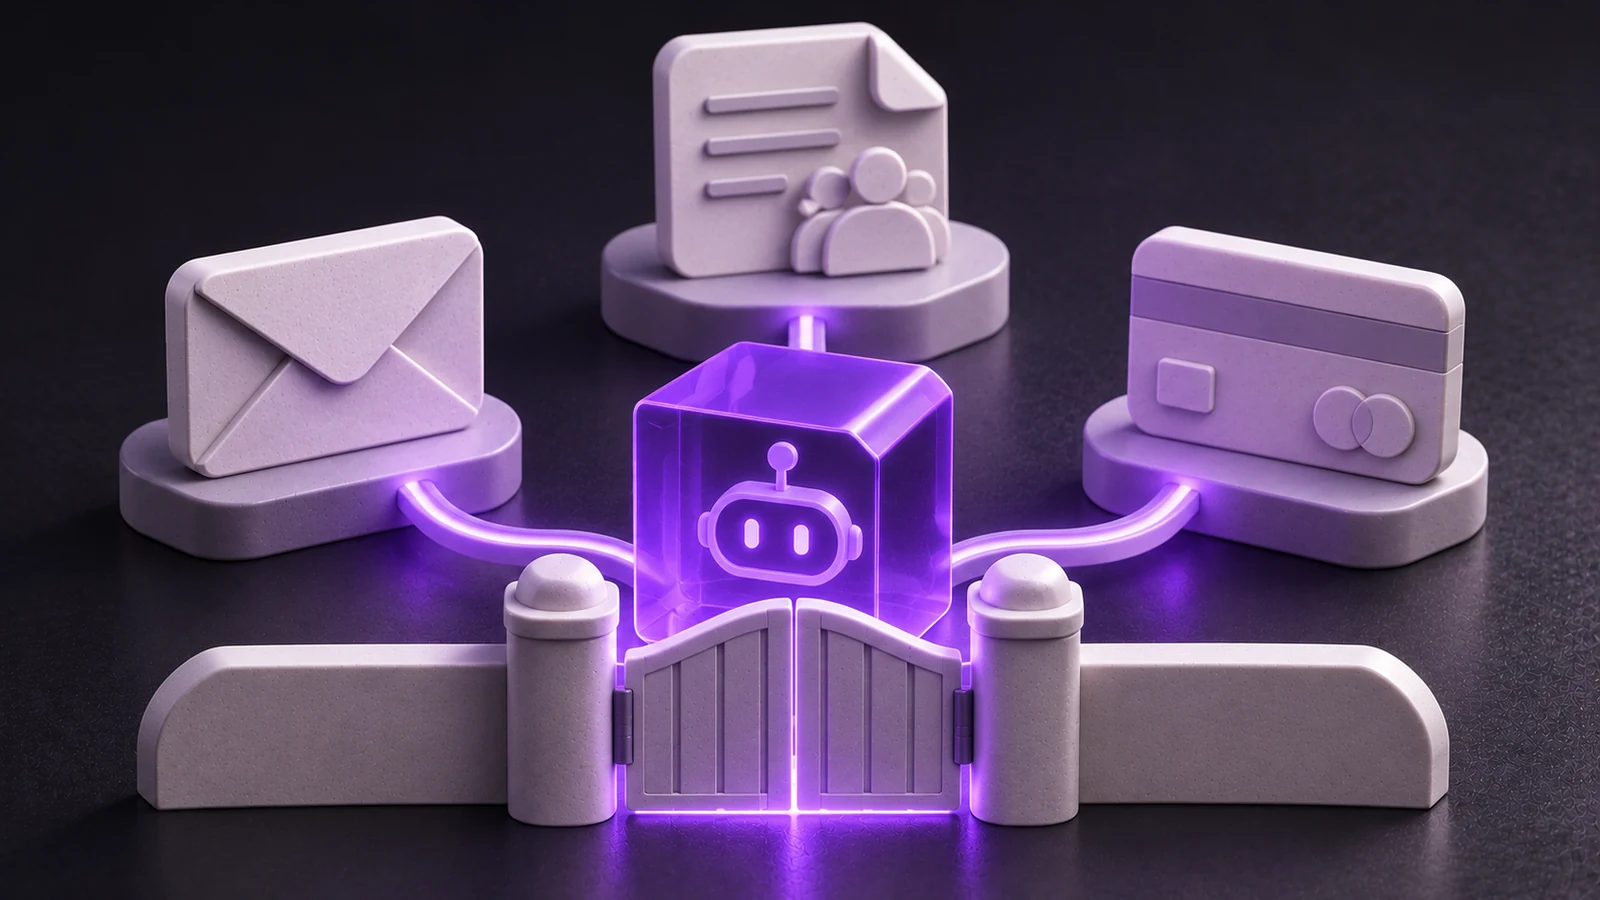
La AEPD recomienda dar a los agentes de IA los permisos mínimos, evitar las autorizaciones permanentes y exigir confirmación antes de enviar información, realizar pagos o contratar servicios. Para una empresa que conecta asistentes al correo, al CRM o a herramientas de gestión, esto significa separar los permisos de lectura de los de ejecución y mantener un registro de las acciones realizadas.
La Agencia Española de Protección de Datos publicó el 27 de octubre de 2026 el documento Asistentes y agentes de IA: Decálogo para personas usuarias. No es una nueva norma ni una guía dirigida específicamente a empresas, sino un conjunto de recomendaciones que también resulta útil para configurar herramientas de trabajo.
Cinco preguntas antes de conectar un agente
El decálogo oficial de la AEPD propone comprobar cinco cuestiones antes de delegar una tarea:
- Qué puede ver: correos, archivos, contactos, calendarios o información económica.
- Qué puede recordar: conversaciones, preferencias y datos recuperados de aplicaciones conectadas.
- Qué puede hacer en tu nombre: consultar, modificar, enviar, borrar o contratar.
- Adónde envía los datos: qué proveedor los procesa y qué servicios externos intervienen.
- Si afecta a otras personas: clientes, compañeros o contactos que no han autorizado personalmente ese acceso.
Estas preguntas permiten convertir una petición genérica, como gestionar el correo comercial, en un proceso con límites definidos.
Por ejemplo, un agente encargado de preparar respuestas puede necesitar leer determinados mensajes y generar borradores. No necesita necesariamente permiso para enviarlos sin revisión ni para consultar todos los documentos de la organización.
La diferencia entre capacidad y control también se aborda en nuestro análisis sobre la fiabilidad de los agentes de IA.
Qué permisos configurar en correo, CRM y pagos
La recomendación central de la AEPD es conceder el acceso mínimo imprescindible.
Una forma práctica de aplicarla es separar las operaciones de consulta de las que producen cambios externos.
| Criterio | Qué comprobar |
|---|---|
| Correo electrónico | Permitir lectura de los mensajes necesarios y creación de borradores; exigir aprobación antes de enviar. |
| CRM | Limitar los registros accesibles y pedir confirmación antes de modificar datos de clientes. |
| Pagos y compras | Evitar autorizaciones permanentes y mantener la aprobación humana para operaciones económicas. |
| Documentos | Restringir el acceso a carpetas concretas y confirmar antes de compartir o eliminar archivos. |
| Calendario | Limitar los calendarios conectados y revisar las invitaciones antes de enviarlas. |
| Memoria | Comprobar qué información conserva el servicio y cómo consultarla o eliminarla. |
| Historial | Verificar que permite revisar las acciones realizadas y los cambios aplicados. |
| Desconexión | Saber cómo detener el agente y revocar sus accesos inmediatamente. |
La tabla adapta las recomendaciones de la AEPD a situaciones habituales de trabajo. No significa que todas las herramientas permitan configurar cada permiso de forma individual.
Si una aplicación exige acceso completo a una cuenta, conviene valorar si la tarea justifica concedérselo.
Las acciones importantes necesitan confirmación humana
Un agente que responde incorrectamente genera un problema distinto de otro que ejecuta una acción equivocada sobre un sistema real.
La AEPD recomienda activar confirmaciones antes de enviar, compartir, pagar o contratar.
También desaconseja las autorizaciones permanentes del tipo «permitir siempre».
La AEPD recoge un ejemplo en el que un agente con autorización permanente cerró una venta por su cuenta y facilitó la dirección del usuario al comprador.
Para evitar situaciones similares, el agente puede preparar una operación y dejar su ejecución pendiente de aprobación. La persona responsable debe poder revisar el destinatario, el importe, los documentos y las condiciones concretas.
En sistemas de atención comercial conviene aplicar el mismo criterio. Nuestro artículo sobre agentes de IA para atención al cliente y la Ley 10/2025 aborda otras consideraciones de ese uso.
Un correo puede contener instrucciones destinadas al agente
Uno de los riesgos destacados por la AEPD es que el contenido que consulta un agente incluya instrucciones maliciosas.
Un correo, una página web, un documento o una invitación de calendario pueden incorporar texto oculto, incluso letras blancas sobre fondo blanco, para intentar que el asistente haga algo distinto de lo solicitado.
Este tipo de manipulación se conoce como prompt injection.
Una instrucción escrita por el usuario no sustituye los permisos técnicos. Aunque el agente tenga indicado que no comparta datos, conviene impedir que pueda hacerlo sin autorización.
Este problema también aparece en nuestro análisis sobre ataques contra agentes de IA y las lecciones del caso Hugging Face.
Las cuentas personales no deben conectarse al trabajo
La AEPD dedica un apartado específico al uso profesional de asistentes.
Su recomendación es utilizar únicamente las herramientas autorizadas por la organización y no conectar correos ni documentos profesionales a cuentas personales de IA.
Para aplicarlo, la empresa puede mantener una relación de asistentes aprobados, identificar las aplicaciones conectadas y establecer quién puede autorizar nuevos accesos.
También conviene revisar los ajustes de memoria, historial y uso de datos.
Según el documento de la AEPD, los proveedores deberían ofrecer permisos diferenciados para consultar y actuar, confirmaciones configurables, historial de actividad, parada inmediata y herramientas para gestionar y borrar la memoria.
Si un proveedor carece de estos controles, debe tenerse en cuenta antes de confiarle información empresarial.
Supervisar el agente también implica saber detenerlo
Un agente puede ejecutar tareas periódicas o continuar trabajando sin que una persona supervise cada paso.
Para eso sirven el historial de acciones y la parada inmediata que la AEPD pide a los proveedores: conviene saber dónde están antes de necesitarlos.
En una empresa, conviene asignar esa revisión a una persona responsable. Si aparece una actividad inesperada, la prioridad es detener la ejecución, desconectar los servicios afectados y comprobar qué información se ha enviado o modificado.
Esta semana, revisa los agentes conectados a tus sistemas, retira permisos innecesarios y activa confirmaciones para las acciones importantes. Si necesitas diseñar una automatización empresarial con permisos y supervisión adecuados, cuéntanos qué proceso quieres conectar en Contrast 3D.
Fuentes
- AEPD: La AEPD publica un decálogo para delegar tareas en asistentes y agentes de IA sin perder el control sobre los datos personales.
- AEPD: Asistentes y agentes de IA - Decálogo para personas usuarias (PDF).
- Demócrata: La AEPD pide evitar permisos permanentes a agentes de IA y revisar su actividad para blindar los datos personales.
Comprobado el 1 de noviembre de 2026